काठमाडौं । वेबसाइट तथा वेब एप्लिकेसन निर्माणमा व्यापक रूपमा प्रयोग हुँदै आएको पीएचपी प्रोग्रामिङ भाषामा गम्भीर सुरक्षा कमजोरी देखिएपछि नेपालको बैंकिङ क्षेत्रसमेत प्रभावित भएको छ।
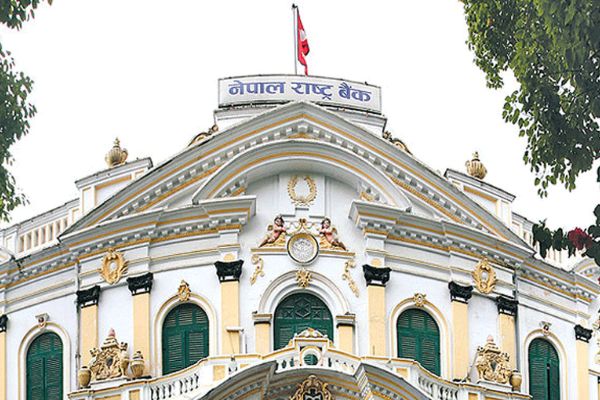
सम्भावित साइबर आक्रमण र ग्राहकको विवरणमा हुन सक्ने अनधिकृत पहुँच रोक्न नेपाल राष्ट्र बैंकसहित विभिन्न बैंक तथा वित्तीय संस्थाले आफ्ना केही अनलाइन सेवा अस्थायी रूपमा बन्द गरेका छन्। सुरक्षा जोखिमलाई ध्यानमा राख्दै बैंकहरूले वेबसाइट, वेब पोर्टल तथा इन्टरनेटमार्फत सञ्चालन हुने केही सेवा बन्द गरेर प्रणालीको सुरक्षा परीक्षण र अद्यावधिकलाई प्राथमिकता दिएका छन्। यद्यपि, सबै बैंकका सेवा पूर्ण रूपमा बन्द भएका भने छैनन्। केही बैंकले मोबाइल बैंकिङ र नियमित बैंकिङ कारोबार सञ्चालनमा रहेको जानकारी दिएका छन्।
यसअघि राष्ट्रिय साइबर सुरक्षा केन्द्रले पनि पीएचपी तथा त्यससँग सम्बन्धित प्रणालीमा देखिएका जोखिमबारे आपत्कालीन साइबर सुरक्षा एड्भाइजरी जारी गरेको थियो। केन्द्रले सरकारी तथा सार्वजनिक निकाय, वेबसाइट सञ्चालक र सम्बन्धित प्रयोगकर्तालाई आवश्यक सुरक्षा सतर्कता अपनाउन आग्रह गरेको थियो। केन्द्रका अनुसार पीएचपीसँगै अपाचे, मोड_पीएचपी, पीएचपी–एफपीएम, पीएचपी–सीजीआई, फ्रान्केनपीएचपी र लाइटस्पिडजस्ता प्रविधि तथा वर्डप्रेस र ड्रुपलजस्ता प्लेटफर्ममा समेत सुरक्षा जोखिम पहिचान भएका छन्।
जोखिम न्यूनीकरण गर्न केन्द्रले पीएचपीका संस्करण ८.२.३५ वा सोभन्दा माथि, ८.३.३६ वा सोभन्दा माथि, ८.४.२७ वा सोभन्दा माथि तथा ८.५.१२ वा सोभन्दा माथिका सुरक्षित संस्करणमा अद्यावधिक गर्न सुझाव दिएको छ। तत्काल सुरक्षा प्याच लागू गर्न नसकिने अवस्थामा जोखिमयुक्त प्रणालीलाई सार्वजनिक इन्टरनेटबाट अलग गरी आवश्यक सेवा अस्थायी रूपमा बन्द गर्नसमेत भनिएको थियो। यसैबीच, नेपाल राष्ट्र बैंकले आफ्नो आधिकारिक वेबसाइटलगायत वेबमा आधारित सेवाहरू अस्थायी रूपमा बन्द गरेको जनाएको छ। केन्द्रीय बैंकले बैंक तथा वित्तीय संस्था, भुक्तानी प्रणाली सञ्चालक, भुक्तानी सेवा प्रदायक र विप्रेषण कम्पनीलाई प्रणालीको सुरक्षा सुदृढ बनाउन तथा नियमित निगरानी बढाउन निर्देशन दिएको छ।
कुन बैंकका कुन–कुन सेवा प्रभावित ?
साइबर सुरक्षा जोखिमबाट बच्न विभिन्न बैंकले सावधानीस्वरूप आफ्ना वेबसाइट र वेबमा आधारित सेवामा अस्थायी रोक लगाएका छन्। उपलब्ध विवरणअनुसार प्रभावित सेवाहरू यसप्रकार छन्।
नेपाल राष्ट्र बैंक: केन्द्रीय बैंकको आधिकारिक वेबसाइट तथा वेबमा आधारित सूचना सेवाहरू अस्थायी रूपमा बन्द गरिएको छ।
ग्लोबल आइएमई बैंक: प्रणालीको सुरक्षा र मर्मतसम्भारका लागि बैंकको डिजिटल युनिभर्स सेवा केही समयका लागि बन्द गरिएको छ। यसअन्तर्गत एटीएम कार्ड प्रतिस्थापन, अनलाइन चेक क्लियरिङ र क्यास डिपोजिट मेसिनसँग सम्बन्धित सेवा प्रभावित भएका छन्। बैंकका अनुसार अन्य बैंकिङ सेवा भने सञ्चालनमा छन्।
नबिल बैंक: प्रविधिगत सुधार तथा सुरक्षा व्यवस्थापनका लागि एनबैंक माइक्रोसाइट, जेनअल्फा एप, अनलाइन डेबिट कार्ड अनुरोध, क्रेडिट कार्ड अनुरोध र मुद्दती निक्षेप कर्जासम्बन्धी सेवा अस्थायी रूपमा प्रभावित भएका छन्।
प्राइम कमर्सियल बैंक: ग्राहकको सुरक्षा सुनिश्चित गर्न अनलाइन खाता खोल्ने पोर्टल, अनलाइन मुद्दती निक्षेप पोर्टल, ग्राहक पोर्टल, अनलाइन खाता रोक्का पोर्टल र ब्यालेन्स सर्टिफिकेट प्रमाणीकरण पोर्टल बन्द गरिएको छ।
एनआईसी एसिया बैंक: जोखिमको मूल्याङ्कन र प्रणाली सुरक्षित बनाउने कामका लागि बैंकको आधिकारिक वेबसाइट तथा अन्य वेबमा आधारित सेवाहरू अस्थायी रूपमा बन्द गरिएको छ।
सिद्धार्थ बैंक: पीएचपी प्रविधिमा देखिएको सुरक्षा जोखिमलाई ध्यानमा राख्दै बैंकको आधिकारिक वेबसाइट र त्यसबाट उपलब्ध हुने अनलाइन सेवाहरू स्थगित गरिएको छ।
माछापुच्छ्रे बैंक: पीएचपीमा आधारित प्रणाली अद्यावधिक गर्ने उद्देश्यले बैंकको वेबसाइट तथा केही वेबमा आधारित सेवा अस्थायी रूपमा बन्द गरिएको छ।
नेपाल इन्भेष्टमेन्ट मेगा बैंक: सुरक्षा परीक्षण, मर्मतसम्भार र प्रणाली अद्यावधिकका लागि बैंकको आधिकारिक वेबसाइट अस्थायी रूपमा बन्द गरिएको छ।
यीबाहेक अन्य बैंकका वेबसाइट तथा वेबमा आधारित सेवासमेत प्रभावित भएको जनाइएको छ। बैंकहरूले मुख्य बैंकिङ कारोबार र मोबाइल बैंकिङ सेवा सञ्चालनमा रहे पनि जोखिम देखिएका सार्वजनिक वेब सेवाहरू सुरक्षा सुनिश्चित नभएसम्म बन्द राख्न सक्ने बताएका छन्।
के हो पीएचपीमा देखिएको सुरक्षा कमजोरी ?
पीएचपी विश्वभर वेबसाइट र वेब एप्लिकेसन निर्माण गर्न प्रयोग हुने लोकप्रिय प्रोग्रामिङ भाषा हो। यसमा देखिएको सुरक्षा कमजोरीको दुरुपयोग भएमा आक्रमणकारीले प्रभावित प्रणालीमा अनधिकृत पहुँच प्राप्त गर्ने वा सर्भरमा हानिकारक कमान्ड सञ्चालन गर्ने जोखिम रहन्छ। समाचार विवरणअनुसार कृत्रिम बुद्धिमत्ता (एआई) को सहायताबाट लामो समयदेखि कोडभित्र लुकेका सुरक्षा कमजोरी पहिचान गरिएको थियो। कमजोरी सार्वजनिक भएपछि विभिन्न प्रणालीमा सम्भावित साइबर आक्रमण र दुरुपयोगका प्रयास बढेको बताइएको छ।
अन्तर्राष्ट्रिय क्लाउड सेवा प्रदायक क्लाउडफ्लेयरका अनुसार सुरक्षा कमजोरी सार्वजनिक भएको ४५ मिनेटभित्रै लाखौँ आक्रमण प्रयास अभिलेख गरिएको थियो। अमेजनलगायत प्रविधि कम्पनीहरूले पनि विश्वभरका प्रणालीमा जोखिम पहिचान तथा दुरुपयोगका प्रयास भइरहेकोबारे चेतावनी दिएको समाचारमा उल्लेख छ। यसको प्रभाव नेपालमा मात्रै सीमित नरहेको बताइएको छ। जापानका नोमुरा, मित्सुबिसी युएफजे, एएनए एयरलाइन्स तथा केही सरकारी मन्त्रालयले समेत सम्भावित जोखिमलाई ध्यानमा राख्दै आफ्ना अनलाइन सेवा रोकेको जनाइएको छ।
विशेषगरी पुराना तथा अद्यावधिक नगरिएका पीएचपी संस्करणमा सञ्चालित प्रणाली बढी जोखिममा पर्न सक्ने भएकाले सुरक्षा प्याच लागू गर्नु, सर्भर तथा सफ्टवेयर अद्यावधिक गर्नु र नियमित सुरक्षा परीक्षण गर्नु महत्त्वपूर्ण मानिन्छ। आवश्यक सुरक्षा सुधार पूरा नभएसम्म जोखिमयुक्त सेवा अस्थायी रूपमा बन्द राख्नु पनि सम्भावित क्षति न्यूनीकरण गर्ने उपायमध्ये एक हो। बैंकिङ प्रणालीमा ग्राहकको व्यक्तिगत विवरण र वित्तीय कारोबारसम्बन्धी संवेदनशील सूचना रहने भएकाले यस्तो जोखिम देखिँदा सुरक्षा व्यवस्थालाई प्राथमिकता दिनुपर्ने हुन्छ। त्यसैले बैंकहरूले प्रभावित अनलाइन सेवा पुनः सञ्चालन गर्नुअघि प्रणाली सुरक्षित रहेको सुनिश्चित गर्नुपर्ने देखिन्छ।